Czaty AI
Copilot, ChatGPT, Claude, Gemini
task2mask automatycznie wykrywa i maskuje wrażliwe informacje w czatach, dokumentach, agentach AI oraz komunikacji API. Działa dokładnie tak, jak potrzebujesz, w oparciu o Twoje własne reguły bezpieczeństwa.
Copilot, ChatGPT, Claude, Gemini
DOC · XLS · PPT · PDF · IMG
Automatyzacje i przepływy agentów
Integracje i wywołania narzędzi
Gdzie działa task2mask
Jeden moduł albo wszystkie naraz: wspólna polityka i dziennik, dane przechowywane lokalnie w uzgodnionej infrastrukturze. 100% ochrony, 0% inwigilacji - brak skanowania prywatnych rozmów.
Aktywnie monitoruje agentów AI w przeglądarce, zapobiegając ujawnieniu wrażliwych danych osobowych i biznesowych. Egzekwuje przestrzeganie ustalonych zasad i anonimizuje dane. Monitoruje listę zatwierdzonych dostawców AI: Twoja firma korzysta tylko z AI, na jakie pozwolisz.
Chrome i Safari, w każdym planie
Moduł anonimizacji danych w załącznikach. Udostępniasz załączniki? Twój dostawca AI nie musi znać szczegółów niezwiązanych ze zleconymi zadaniami.
Od planu Pro
Pracujesz z agentami przez aplikacje desktopowe lub terminal? Aplikacja pasywnie informuje o zdarzeniach na podstawie reguł organizacji. Bądź na bieżąco informowany o zdarzeniach bezpieczeństwa.
Od planu Pro


Dla kogo
Najbardziej przydaje się tam, gdzie dane są wrażliwe z natury: w finansach, ochronie zdrowia i kancelariach. Ale dane osobowe w promptach ma prawie każda firma.
Pełna treść i mapa maskowania każdej rozmowy zostają lokalnie, więc przy audycie albo wniosku z GDPR macie co pokazać. Prywatną treść odsłania się tylko z podanym powodem, a ten też trafia do audytu.
Alert na żywo, gdy w treści pojawi się sekret albo próba wycieku. Polityki ustawiacie dostawca po dostawcy, bez nowego narzędzia dla ludzi.
Pełna kontrola nad tym, jakie dane trafiają do AI, bez zakazywania narzędzi. task2mask maskuje dane osobowe i poufne, zanim dotrą do dostawców AI. Każde zdarzenie zostaje w audycie, co ułatwia wykazanie zgodności z RODO i AI Act.
Pracujesz w narzędziach AI, które znasz, tak jak dotychczas. task2mask w tle zamienia wrażliwe dane na znaczniki i przywraca je w odpowiedzi. Nie musisz pamiętać, czego nie wolno wkleić.
Prawo jazdy AI
Liczy się tylko to, co faktycznie wysłano, a nie to, co ktoś zaczął pisać. Punkty trafiają na saldo pracownika jak w prawie jazdy, a po przekroczeniu progu dostęp do AI zostaje zawieszony.
Monitorowanie punktów i gotowe kursy od planu Standard, zawieszanie dostępu i własne kursy od planu Pro.
Raport dla audytora jest dostępny od planu Standard.
Dowody
Raport dla audytora powstaje z działającego systemu, a nie z opisu procedury.
Deklaracja stosowania (SoA) z kontrolami od polityki i tożsamości po szkolenia, gotowa do przekazania audytorowi.
Przy każdej kontroli są zapisy z systemu: co poszło do modelu, co zostało zamaskowane, kto i dlaczego odsłonił treść prywatną.
Jeśli coś wymaga poprawy, raport mówi „zaliczone z uwagami”, zamiast udawać 100%. Eksport do PDF albo JSON, z opcjonalną pseudonimizacją osób.
Problem
Shadow AI to korzystanie przez pracowników z zewnętrznych narzędzi AI do pracy bez wiedzy, zgody i nadzoru IT, bezpieczeństwa czy działu prawnego. Zwykle bierze się z braku zasad korzystania z AI: ludzie po prostu chcą wykonać zadanie szybciej i lepiej.
Ryzyka
Dane osobowe klientów i pracowników trafiają do publicznych narzędzi AI, a firma traci kontrolę nad tym, co dokładnie wychodzi na zewnątrz.
Kod źródłowy, umowy czy plany produktowe trafiają na zewnętrzne serwery, a raz udostępnionych zasobów nie sposób już odzyskać.
Sekrety firmy, unikalny know-how, dane technologiczne czy uzgodnienia handlowe trafiają w czystej postaci do chmurowych modeli AI.
Wprowadzanie danych do publicznego AI może łamać umowy NDA, zasady AI Act oraz regulacje sektorowe, narażając firmę na kary i roszczenia.
Organizacja nie wie, jakie informacje realnie opuściły firmę: brakuje wiedzy, kto o co pytał, jakie dane przekazał i co otrzymał w odpowiedzi.
Shadow AI
To Shadow AI, czyli praca z AI poza wiedzą organizacji. Cztery zwykłe prośby z jednego dnia, każda bierze dane, które nie powinny opuścić firmy.
Marketing wkleja do ChatGPT listę leadów z imionami, mailami i numerami telefonów.
Prawnik pyta Claude'a o klauzulę z umowy nr 2024/118, razem z nazwą kontrahenta: Nordic Trading Sp. z o.o.
Developer wkleja w Cursorze fragment kodu „na chwilę”. W środku jest klucz dostępowy do środowiska produkcyjnego.
HR prosi model o opinię o pracowniku: Michalina Zych, ocena roczna 4.2/5.
task2mask kontra Shadow AI
Krok po kroku
Zanim dostawca modelu zobaczy choć jeden znak, prompt pracownika przechodzi przez każdy z nich.
Umów demoPrompt nie idzie prosto do dostawcy modelu. Wtyczka, portal albo CLI kierują go do proxy Waszej firmy.
PESEL, NIP, numer konta, telefon, sekret: każda z tych danych dostaje znacznik, ten sam przez całą rozmowę, np. [[PESEL_1]]. Odpowiedź wraca już z prawdziwymi danymi.
task2mask ocenia każdy prompt. Zwykłe dane trafiają do prywatnego dziennika, a sekret lub próba wycieku uruchamia alert, który security widzi na żywo.
Admin ustala, co dozwolone, a co blokowane, osobno dla każdego dostawcy. Gdy konfiguracji nie da się odczytać, task2mask przechodzi w tryb obserwacji: ochrona działa dalej, nikt nie zostaje odcięty od AI.
Pełna treść i mapa maskowania zostają lokalnie, gotowe na dochodzenie albo wniosek z GDPR. Dostawca modelu widzi tylko znaczniki.
Jak to działa
Pracownik pisze jak zwykle. Po drodze task2mask zamienia dane na znaczniki, sprawdza reguły, które admin ustawił dla danego dostawcy, i zapisuje pełną kopię u Was. Co reguły dopuszczają, idzie do modelu. Resztę task2mask blokuje.
Przygotuj umowę o pracę
dla Jana Kowalskiego[[OSOBA_1]],
PESEL 95021808363[[PESEL_1]].
task2mask ukrył dane, zanim zobaczył je dostawca.
Każde trafienie dostaje ocenę pewności.
Reguły dla każdego dostawcy ustala admin.
Model dostaje wersję zamaskowaną. Pełna kopia zostaje u Was.
W praktyce
Pracownik wysłał do AI plakat artykułu i zapytał, o czym jest. Model trafnie opisał temat i rolę autora, ale nie dostał jego nazwiska, firmy ani twarzy.
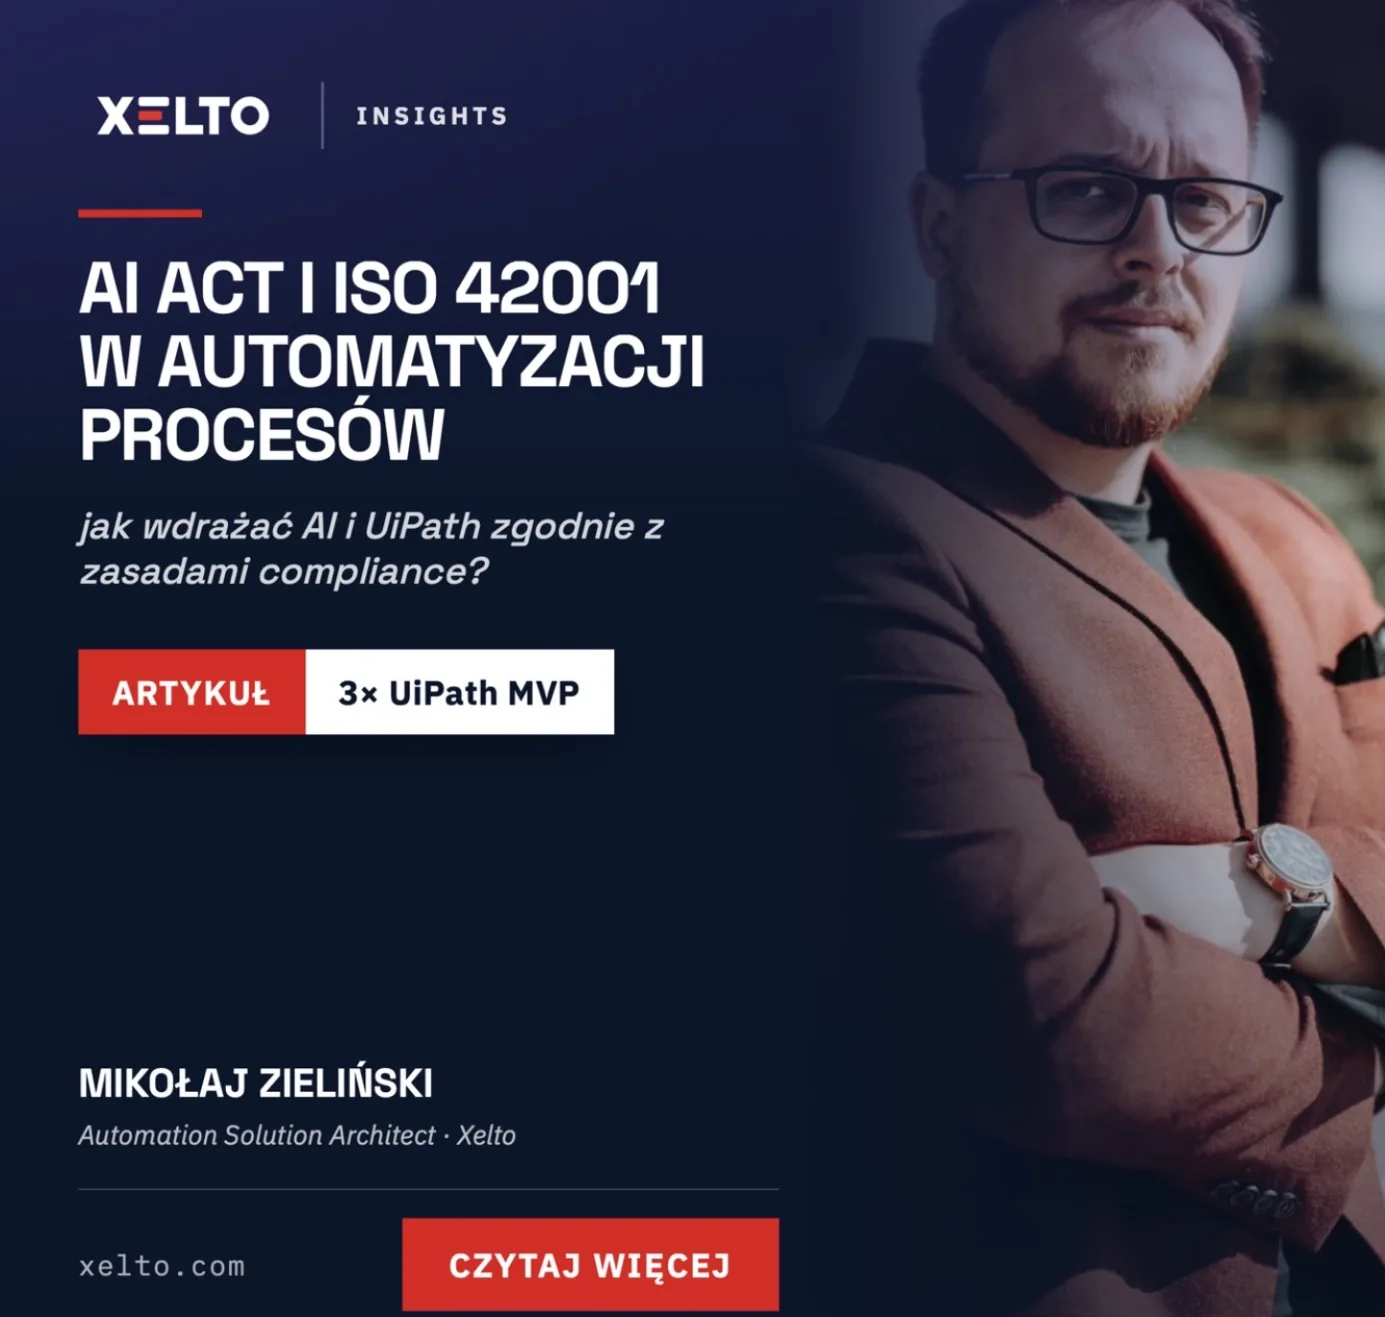
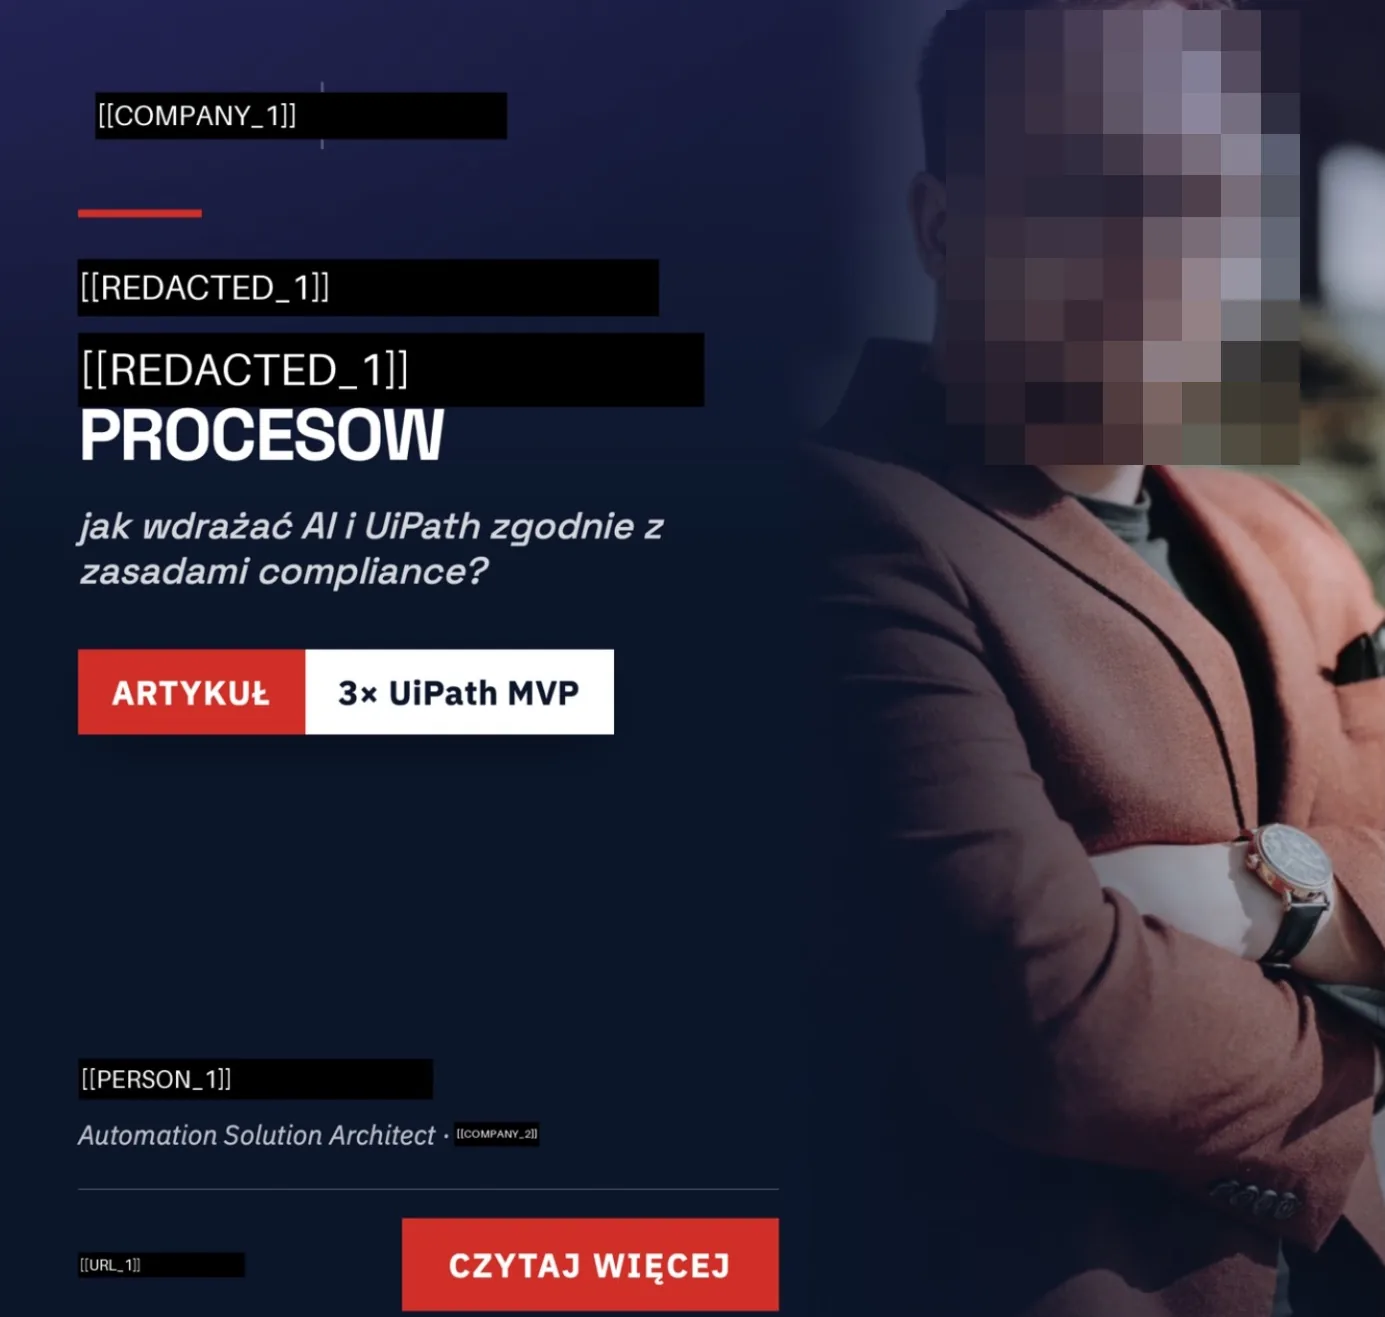
Uczenie na Waszych danych jest dostępne od planu Standard.
Pod maską
task2mask nie polega na sztywnej liście wyrażeń regularnych. Uczy się na incydentach, a każde trafienie dostaje poziom pewności, więc przypadki graniczne trafiają do przeglądu.
Ktoś musi napisać i utrzymywać regułę dla każdego nowego formatu danych. Reguła, której nikt nie dopisał, to dane, które przechodzą niezamaskowane.
Pod spodem też są wzorce, ale nikt nie pisze ich ręcznie. Na podstawie incydentów system tworzy lepsze warianty, sprawdza je na danych testowych i wdraża tylko te, które poprawiają skuteczność.
Dlaczego my
Inne narzędzia redagują: dane giną i dla modelu, i dla użytkownika, więc ludzie zaczynają narzędzie obchodzić. U nas dostawca AI nie widzi nic prawdziwego, a użytkownik odzyskuje pełną treść.
Narzędziem śledczym sprawdzamy, że z zanonimizowanego dokumentu nie da się odzyskać oryginału. Dziennik audytu jest chroniony łańcuchem kryptograficznym, więc każdą zmianę wpisu widać od razu.
Dane przetwarzamy w centrum danych w Polsce, a nazwiska i skany rozpoznajemy lokalnie. Polski interfejs i wzorce pisane pod polską fleksję.
Bezpieczeństwo i zaufanie
task2mask wspiera zgodność z GDPR, AI Act i NIS2. Dane osobowe są maskowane, zanim trafią do AI, uprawnienia są przypisane do roli i działu, a każda operacja trafia do dziennika.
Dane osobowe są maskowane, zanim trafią do modelu AI.
Decyzję podejmuje człowiek, a każda operacja zostaje w dzienniku.
W firmach objętych NIS2 za cyberbezpieczeństwo odpowiada kierownictwo. Uprawnienia są per rola i dział, a dostęp do danych jest rozliczalny.
Nazwy kontrahentów i dane z umów są maskowane, zanim trafią do AI.
Certyfikat Xelto dla zarządzania bezpieczeństwem informacji.
Cechy bezpieczeństwa
Pracownicy już korzystają z ChatGPT, Claude'a i Copilota. Nie chodzi o to, czy z AI korzystać, tylko jak to robić bezpiecznie. task2mask stoi między ludźmi a modelami AI. Zasady ustala Twoja organizacja, nie dostawca narzędzia.
Umów demoSam decydujesz, z jakich narzędzi AI korzystają pracownicy i na jakich zasadach. Zmiany działają od razu.
Sam wybierasz, które dane są maskowane, zanim trafią do AI. Model nie widzi prawdziwych danych.
Chronimy tylko ruch do usług AI. Prywatna aktywność pracowników nas nie interesuje.
Treść rozmów zobaczy tylko osoba z uprawnieniami. Pracownik zawsze wie, kto ją przeglądał.
Każda akcja zostawia ślad w dzienniku zdarzeń. Jesteś zawsze gotowy na audyt.
Alternatywy
Każde z oczywistych rozwiązań kończy się tak samo: dane wychodzą bez kontroli albo ludzie obchodzą zakaz.
Shadow AI. Pracownicy wklejają dane na prywatne konta, a firma dowiaduje się o tym dopiero przy incydencie.
Zero kontroli
Ludzie i tak sięgają po telefon albo prywatne konto, tylko teraz nikt tego nie widzi.
Shadow AI wraca bokiem
Security tonie w logach, dział prawny ma kłopot z GDPR, a rada pracowników z inwigilacją.
Inwigilacja zamiast ochrony
Jest brama i metryki, ale nie ma zasad, kto i kiedy może czytać treść.
Brak dowodu dla audytora
Ludzie pracują z AI tak jak dziś. task2mask załatwia to, czego nie załatwi ani zakaz, ani log:
Cennik
W ciągu 48 godzin przygotujemy wycenę na bazie uzgodnionego zakresu funkcjonalnego, ilości użytkowników oraz kanałów komunikacji z AI.
Ceny przy płatności rocznej. Rozliczenie miesięczne: +20%.
Małe zespoły, które chcą maskować dane bez działu IT.
9 € za stanowisko miesięcznie
Pierwsze zasady korzystania z AI dla firm 10–100 osób.
19 € za stanowisko miesięcznie
Wszystko z Light, a do tego:
Firmy regulowane i zespoły programistów.
39 € za stanowisko miesięcznie
Rabat wolumenowy: stanowiska 250–499 po 33 €, od 500 po 28 €.
Wszystko ze Standard, a do tego:
Grupy kapitałowe i sektor publiczny: wiele spółek, SIEM.
od 59 € za stanowisko miesięcznie
Wszystko z Pro, limity wg umowy, a do tego:
Trial: 30 dni pełnego planu Standard dla maksymalnie 10 stanowisk, dziennik audytu przez 7 dni, bez karty i bez zobowiązań. Po 30 dniach wybieracie plan, a konfiguracja i reguły przechodzą bez zmian.
Rabat wolumenowy w Pro naliczamy progowo: stawka z danego przedziału obejmuje tylko stanowiska w tym przedziale. Rabaty wieloletnie: 10% za 2 lata, 15% za 3 lata.
Limit nie wyłącza ochrony: po wyczerpaniu limitu tokenów wyłączają się tylko warstwy oparte na modelu AI, a maskowanie wzorcami działa dalej. Jeśli przekroczycie liczbę stanowisk w planie, macie 30 dni na dopasowanie planu. W tym czasie wszystko działa bez zmian, a dodatkowe stanowiska rozliczamy dopiero przy odnowieniu umowy. Nigdy nie wystawiamy danych Waszej firmy na ryzyko z powodu faktury.
Funkcjonalności
Co task2mask robi dzisiaj: od maskowania w przeglądarce po dziennik, który obroni się przed audytorem.
| Funkcjonalność | W platformie |
|---|---|
| Przechwytywanie i dostęp | |
| Wtyczka przeglądarki (Chrome, Safari) | |
| AI na kontach i kluczach firmy, nie prywatnych | |
| Brama API (OpenAI, Anthropic) | |
| Stanowiska programistów (Claude Code, Codex, Cursor) | |
| Blokowanie niezatwierdzonych narzędzi AI | |
| Wymuszona instalacja wtyczki (MDMCentralne zarządzanie komputerami firmy: pozwala zainstalować wtyczkę wszystkim naraz i uniemożliwić jej wyłączenie.) | |
| Ochrona danych | |
| Maskowanie danych osobowych i identyfikatorów | |
| Maskowanie odwracalne | |
| Rozpoznawanie osób, firm i adresów w treści | |
| Rozumienie kontekstu (numer faktury to nie PESEL) | |
| Rozpoznawanie intencji (po co ktoś wysyła dane) | |
| Słownik organizacji (klienci, sygnatury) | |
| Własne reguły anonimizatora, ręczne i generowane przez AI | |
| Paczki reguł branżowych | |
| Anonimizacja dokumentów na serwerze (Censor) | |
| Sprawdzenie, czy z zanonimizowanego dokumentu nie da się odzyskać danych | |
| Retencja i usuwanie danych | |
| Polityki i ryzyko | |
| 48 wbudowanych wzorców polityk | |
| Polityki własne | |
| Aktywne blokowanie przed wysłaniem (sekrety, treści wysokiego ryzyka) | |
| Wykrywanie prompt injectionUkryte polecenia w treści (np. w dokumencie), które próbują zmusić AI do niepożądanego działania. | |
| Ocena ryzyka rozmów i alerty | |
| Automatyczne kategoryzowanie zapytań przez AI | |
| Polityki tworzone z dokumentów regulacyjnych | |
| Ludzie i proces | |
| Akademia AI: szkolenia i certyfikaty | |
| Zgody i przejrzystość wobec pracownika | |
| Portal pracownika z dziennikiem dostępu | |
| Audyt i zgodność | |
| Dziennik audytu, incydenty, alerty e-mail | |
| Plomba audytuŁańcuch skrótów kryptograficznych, który ujawnia każdą próbę zmiany dziennika zdarzeń. (wykrywanie manipulacji) | |
| Zgody, retencja, usuwanie danych osoby (GDPR) | |
| Raport zgód, kanał skarg, deklaracja stosowania zabezpieczeń (SoA, ISO 27001) | |
| Rejestry zgodności i raport dowodowy: DPIA / FRIAOceny skutków: dla ochrony danych (GDPR) i dla praw podstawowych (AI Act)., rejestry AI ActUnijne rozporządzenie o AI; wymaga m.in. szkoleń i rejestrowania zdarzeń., skargi | |
| Eksport dla audytora | |
| Integracje i administracja | |
| Webhooki (Slack, Teams, JSON) | |
| Administracja z wiersza poleceń i przez asystenta AI (CLI, MCP) | |
| Role i MFA administratorów | |
| Kopie zapasowe i monitoring usługi | |
| Zarządzanie flotą: wersje i zdalna aktualizacja | |
| Wiele spółek w jednym systemie | |
| Raporty okresowe | |
| Języki interfejsu (PL, EN, CS) | |
Potrzebujecie integracji, wdrożenia pod klucz albo innego zakresu? Napiszcie do nas.
W 30 minut pokażemy, jak prompt z danymi klienta trafia do AI już zamaskowany, a w dzienniku zostaje ślad dla audytora. Bez instalacji po Waszej stronie.
Nie w postaci jawnej. Dostawca AI dostaje dane zastąpione znacznikami, a nazwiska i skany rozpoznajemy lokalnie.
Tak. Maskowanie jest odwracalne: model pracuje na znacznikach, a pracownik dostaje pełną odpowiedź z prawdziwymi danymi z powrotem na swoim miejscu.
Nie. Ludzie dalej korzystają z ChatGPT, Gemini czy Claude, tylko dane firmy już z nimi nie wychodzą, a Wy macie na to dowód.
Nie. Działamy na poziomie ruchu do usług AI, a nie na poziomie całego komputera, dlatego to nie jest klasyczne DLP.
Tak. Każdy ma portal pracownika z dziennikiem dostępu do swoich danych, a w planie Pro jest też osobny widok dla rady pracowników.
Usuwamy je z dziennika. Usunięcie zostaje odnotowane, a łańcuch kryptograficzny dalej potwierdza, że nikt nie zmienił pozostałych wpisów.
Abonamenty ChatGPT, Gemini czy Claude albo zużycie API opłacacie bezpośrednio u dostawcy. task2mask rozlicza się tylko za stanowiska.
Aktywna osoba korzystająca z AI, niezależnie od liczby urządzeń i kanałów.
Nic nie jest odcinane. Po wyczerpaniu limitu tokenów wyłączają się tylko warstwy oparte na modelu AI, a maskowanie wzorcami działa dalej. Jeśli przekroczycie liczbę stanowisk w planie, macie 30 dni na dopasowanie planu. W tym czasie wszystko działa bez zmian, a dodatkowe stanowiska rozliczamy dopiero przy odnowieniu umowy.
Zależnie od zakresu: od samodzielnego startu po wdrożenie prowadzone przez nasz zespół. Zakres i koszt wdrożenia ustalamy w wycenie.
Tak, przez 30 dni, dla maksymalnie 10 stanowisk i bez karty. Szczegóły triala uzgadniamy przy wycenie.